Latest Posts :
Since these contents are so much old and things I posted while learning back in days , I encourage you to do your research regarding any subject I've written.
in basic words, these contents are not reliable. and I disagree with some opinions I've posted previously.

So Why not update ?
Why ? , internet have so much reading , this blog will stay as it was.

if you have any queries EMAILREMOVED @gmail.com

Showing posts with label සයිබර් ආරක්ෂාව. Show all posts

Kali Linux | security auditing OS | නව කාලි ලිනක්ස් සමග

Mar 17, 2013 | 19 comments


 ආයුබෝවන් වාසනාවන් !

සාමාන්යෙන් මාසෙකට සැරයක් පොස්ට් එකක් දාන නිසා අදත් කාලෙකින් ආවේ කියල කියන්නේ නැහැ ඔන්න , 
තවත් කාලෙකට දෙයක් ලියන්න වෙන්නේ නැති නිසා යන්න කලින් මේක දාල යන්න හිතුවේ . 
වැඩි හරියක් මගේ බ්ලොග් රිය පැත්තේ කරක් ගහන්නේ Information Security වලට ඔලුව දාන අය නිසා අදත් ඒ වගේම පොස්ට් එකක් තමයි ,

හැමෝම දන්නවනේ BackTrack Linux මෙහෙයුම් පද්ධතිය . නොදන්නා විදියක් නැහැ , කෝකටත් මේකත් කියවලා එන්න එහෙනම් :

Offensive Security මගින් ආරම්භ කරලා තියෙන Penetration Testing & Security Auditing මෙහෙයුම් පද්ධති ලොව වටා සීග්‍රයෙන් ජනප්‍රිය උනා . 
ඉතින් මෙයාල මේ ලගදි අලුත් ප්‍රොජෙක්ට් එකක් පටන් ගන්න කාලි ලිනක්ස් නමින් , 
BackTrack ව්‍යාපෘතිය නතර කරයිද නැද්ද කියල නම් මම තවම දන්නේ නැහැ නමුත් ඔවුන් වැඩියෙන් අවධානය Kali Linux වෙතට යොමු කරලා තියෙනවා මේ වෙද්දීත් .

අමතර විශේෂ පහසුකම් රාශියක් සම්බන්ද කරලානිර්මාණය කරන මේය ඔවුන් දකවලා තියෙන ආකාරයට නම් කරලා තියෙන ලොකුම දේ Debian පද්ධතිය මුලික කරමින් නිර්මාණය කිරීමට ආරම්භ කරලා තියෙන බවයි . 
බැක්ට්‍රැක් ව්‍යාපෘතියේ සම්පුර්ණ නැවත සැකසීමක් ලෙස හදුන්වල දී තිබෙන මෙය මේ ටික දවස වෙද්දීත් ලොව පුරා බොහොමයක් භාවිතා කරන්න අරම්භ කරලා අවසානයි , 

වැඩි විස්තර ඕනේ නැහැ ගිහින්ම අරගෙනම බලන්න :


Continue Reading

මොකක්ද මේ Denial of Service (DoS) Attack කියන්නේ - I කොටස

Feb 21, 2013 | 28 comments


ඔන්න ගිය අවුරුද්දේ අවසාන මාසෙත් කිසිම පොස්ටුවක් නොදා ඉදල , අදවත් පොස්ට් එකක් දාන්න හිතුන , සුබ පතනවා අයෙමත් හැමෝටම නව 2013 වර්ෂය සුබ වේවා කියල !
 ඔන්න ඔහොමයි කලින්ම මේ පොස්ට් එක ලියන්න ගත්තේ :P ,

සාමාන්යෙන් මේ වෙද්දී අන්තර්ජාලය තුල තවත් අහන්න ලැබෙන වචන කිපයක්නේ ඩොස් ඇටැක් (DoS Attack - Denial of Service ) , ඩි ඩොස් (Distributed Denial Of service ) වගේ වචන කීපය , අලුත්ම නොවුනත් මේ මෑතකදී ඉදල අහන්න ලැබෙන තවත් එකක් තමයි පී ඩොස් PDoS (Permanent Denial of service ) .
ඉතින් මේ හැම එකකම මුල් එකනේ DoS (Denial of service) කියන්නේ කියල පැහැදිලි ඇතිනේ . මුලින්ම මම මේ පොස්ටුවෙන් පැහැදිලි කරන්න යන්නේ වෙබ් අඩවියක් ඩොස් ප්‍රහාරය මගින් අක්‍රිය කරන හැටි නම් නෙමේ , මේ DoS Attack එක කියන්නේ මොකක්ද කියල පැහැදිලි කිරීමක් තමයි මම කරන්න බලාපොරොත්තු වෙන්නේ .

 *දැන් ලියන්න ගියා වගේ නෙමෙයි , මම කොටස් එක තැනකට ගත්තම හෙනට තියෙනවනේ , සමහරුන්ට ප්‍රශ්න එයි මොකද මේක සමහර කොටස් මෙහෙම මේක මෙහෙම කියාල.ඒ නිසා සංවාදයකට විවුර්තයි හැබැයි සංවර වචන භාවිතා කොරන්න හරිය.

 කෙටියෙන්ම හදුන්වනවා නම් ඩොස් ප්‍රහාරයක් යනුවෙන් හදුන්වන්නේ පද්ධතියේ හෝ ජාලයේ සම්පත් ( resource) භාවිතා කරන පුද්ගලයන්ට ඇතුල් වීමට නොහැකි වෙන ලෙසින් ක්‍රියාත්මක කිරීමයි .


DOS - Denial Of Service


එක සම්බන්දතවයකින් හෝ අඩු සම්බන්ද කීපයකින් පද්ධතියකට හෝ ජාලයකට TCP/IP පැකේට්ස් (Packets - පද්ධති දෙක අතර හුවමාරැ වන දත්ත ) සමුහයක් අදාළ Target (ඉලක්කය ) වෙත යැවීම . මෙහි අරමුණ වෙන්නේ පද්ධතියේ Bandwidth එක සහ වෙනත් සම්පත් Overload කරන එක. ඉතින් ඒ නිසා ජාලයේ සැරිසරනනට අවශ්‍ය සම්පත් හිග නිසා භාවිතා කරන්නට හැකියාවක් නැතිව යනවා


වර්ගීකරණය

මේ ඩොස් ප්‍රහාර කාණ්ඩ පහක් යටතේ වර්ගීකරණය කරන්න පුළුවන් . පහත රුපය බලන්න

පැහැදිලි කිරීම් පහතින් : DOS Attack Classification

Network Device Level
NDL වලදී ප්‍රහාරකයා විසින් අදාළ ජාලය , පද්ධතියහි Network Application එකක ඇති දෝෂයක් හෝ දුර්වලතාවයක් මුල් කරගනිමින් එහි සම්පත් අවම වන තුරු යවයි

OS level (Operation System Level)
මෙය පද්ධතියේ අදාළ මෙහෙයුම් පද්ධතිය ප්‍රොටෝකෝලය හැසිරවීම මත පදනම වේ .

Application Level
ප්‍රහාරය පද්ධතියක මෘදුකාංගයක දෝෂයක් නිසා හෝ දුර්වලතාවයක් නිසා ඇති විය හැකිය.

Data level
ප්‍රහාරකයා විසින් අදාළ ජාලය , පද්ධතිය , උපාංගය වෙතට විශාල ප්‍රමාණයේ දත්ත (data packets) .එය අඩපන මතකය වැය  වන තුරු  යවයි .

Protocol Feature Level
මෙම ප්‍රහාරය දියත් කිරීමට සාමාන්‍ය ප්‍රොටෝකෝලයහි ඇති වාසි අවස්ථා භාවිතයට ගනී . උදාහරණක් විදියට සමහර ඩොස් ප්‍රහාර DNS කෙරෙහි අවධානයක් යොමු කරනවා .


DDOS - Distributed Denial of Service

1999 අගෝස්තු වල වගේ තමයි මේක ක්‍රියාකාරි වෙන්න පටන් ගත්තේ ,
කලින් කිව එක වගේම තමයි , වෙනසකට තියෙනෙන් සම්බන්ද ගොඩකින් එක ඉලක්කයක් වෙත දත්ත සමුහ රාශියක් යවන එකයි . බොහෝ දුරට බොට්නෙට් එකක් මගින් තමයි මේ දේ කරන්නේ . ඒ සදහා එක එක ක්‍රම වගේම හානිකාරී අරමුණෙන් යුත් මෘදුකාංග යොදා ගැනීමක් කරනවා , බුටර් එකක් / RAT වලින් / මාර්ගයෙන් වගේම  එක එක ක්‍රම භාවිතයෙන් මේ Attack එක සිද්ද කරන්න පුළුවන් ,මෙහෙදී ප්‍රහාරය දියත් කරන්නා අන්තර්ජාලයට සම්බන්ද වෙලා තියෙන විශාල පරිඝනක ගණනක් ඔහුගේ යටතට ගෙන ඒ මගින් අදාළ පද්ධතිය වෙතට ප්‍රහාරය දියත් කරන්නේ . ඒ වගේම ඉහත කියෙව්ව විදියට දකින්න ඇති ,මේ ක්‍රමය සම්බන්දතා රාශියක් භාවිතා කරල තමයි ක්‍රියා කරන්නේ කියල , ඉතින් ඉතාමත් අපහසු වෙනව අපිට ලැබෙන ප්‍රහාරය වලක්වන එක . මේ වගේ ජාලයට Botnet එකක් එහෙමත් නැත්තම් Zombie Army එකක් ලෙසත් දක්වනවා

මේ ඩිඩොස් ප්‍රහාරයකදී සාමාන්යෙන් පාර්ශව 4 ක් සම්බන්ද වෙනවා ,
Attacker / Intruder - ප්‍රහාරය දියත් කරන්නා
Handler/Master - මේවා සොම්බි පද්ධති ක්‍රියා කරවීම සදහා භාවිතා කරයි , භාවිතය සදහා විශේෂිත වූ මෘදුකාංගයක් ස්ථාපිත කරගෙන තිබේ .
Zombie/Slave/Agent/Bcast - මේ පද්ධති හැන්ඩ්ලර් මගින් අසාධනය උන පද්ධති වෙන අතර DDOS ප්‍රහාරයට වග කිව යුතු ට්‍රැෆික් සැපයෙන්නේ මේ මගිනි , බොහෝ විට මේ පරිඝනක හිමි කරුවන්ගේ කිසිදු දැනීමකින් තොරව මෙය සිදු වේ .
Victim -ප්‍රහාරය ලැබෙන පද්ධතිය .

, ඔයාගේ පරිඝණකයත් ඒ වගේ වැඩකට වෙන කෙනෙක් භාවිතා කරනවද කියල දන්නේ ඉතින් එයාම තමයි ;) කලින් පොස්ට් ලිව මම ඒ දේවල් ගැන , අවශ්‍ය නම් කියවන්න


 DDOS වර්ගීකරණය

මෙය ප්‍රධාන වශයෙන් කොටස් දෙකකට බෙදෙන අතර පහත ලෙස බෙදා ඇත 


පැහැදිලි කිරීම් :
Flood Attack (ප්‍රවාහ ප්‍රහාර)

නමේ හැටියටම ගංවතුර ගලනවා වගේ ප්‍රහාරය දියත් කරන්නා විසින් තමාගේ සොම්බි ලවා අදාල පද්ධතියේ සම්පත් (Bandwidth) ඉවර වන තුරු හෝ පද්ධතිය අඩපන වනතුරු විශාල ට්‍රැෆික් එකක් ඇති කරනවා වෙනත් අයට ඇතුල් වෙන්න නොහැකි වෙන විදියට . මෙය සාමාන්යෙන් කොටස් දෙකකට UDP සහ ICMP ලෙස  වෙන් වේ.

UDP Flood(User Datagram Protocol Flood)

ප්‍රහාරක පුද්ගලයා විසින් යුසර් ඩේටග්‍රෑම් ප්රෝටෝකොල් පැකෙට්ස් විශාල ප්‍රමාණයක් අදාළ පද්ධතිය හි අහබු Port එකක් වෙතට හෝ තෝරාගත් Port එකක් වෙතට යොමු කරමින් එහි ක්‍රියාකාරිත්වය අඩපන කරයි .

ICMP Flood(Internet Control Message Protocol Flood)
මේකෙදිත් කරන්නේ ෆ්ලඩ් කිරීමක් තමයි , මේකෙදි ICMP-Echo Packets Reply කරනවා අදාල පද්ධතියට .

Amplification Attack (විස්ථාරන ප්‍රහාර)
අදාල පද්ධතියේ Internet Protocol Address  එක වෙතට ප්‍රහාරකයා විසින් විශාල දත්ත ප්‍රමාණයක් යැවීම සිද්ද කරනවා . කොටස් 2- >

Reflected Attack : Amplification ප්‍රහාර හා සමාන වේ
 Smurf
අම්ප්ලිෆිකේෂන් ප්‍රහාරය සදහා ICMP පැකෙට්ස් භාවිතා කරයි .

Fraggle
ඉහත ප්‍රහාරය සදහා UDP Packets  භාවිතා කරයි .

Protocol Exploit

අදාළ පද්ධතියේ ක්‍රියාත්මක වන ප්‍රොටෝකෝලයක දුර්වලතාවයක් මගින් මෙම ප්‍රහාරය ප්‍රහාරකයා විසින් යොමු කරයි .
මේ සදහා උදාහරණ ලෙස TCP SYN Attack (Transfer Control Protocol / Synchronize ) ප්‍රහාරය දක්වන්න පුළුවන් .

Malform packets
මෙහිදී අදාළ පද්ධතිය වෙතට විකෘති වූ (Malform )IP හෝ HTTP දත්ත යවයි .


PDOS - Permanent Denial of Service /Phlashing

ඉහත මාතෘකා දෙක සමග ලොකු සම්බන්දයක් නම් නැහැ උනත් මේකත් මම මෙතනම ලියනවා . අනිත් දෙකටම වැඩිය වෙනස් දෙයක් තමයි පර්මනන්ට් ඩේනියල් ඔෆ් සර්විස් කියන්නේ . බොහෝ දුරට ප්‍රහාරයට ලක් වෙන කෙනාට අලුතෙන් අලුත් හාර්ඩ් වෙයා එකක් දාගන්න වෙන්ව තරමට තත්වේ දරුණුයි .මෙහිදී නෙට්වර්ක් ඩිවයිස් එකක දුර්වලතාවයක් සොයා පහර දීම සිදු කරනවා (ex:Router).


NUKE
පද්ධතිය වෙතට නිවරද්‍ය නොවුණු  ICMP දත්ත යැවීම තුලින් අඩපන කරයි 


RUDY
R-U-Dead-Yet  නමින් දක්වන මෙය වෙබ් ඇප්ලිකේෂන් යටතේ ඒවාට ප්‍රහාර එල්ල කරයි . Slowloris (මෘදුකාංගයක් තනි පරිගණකයකින් වෙනත් වෙබ් සර්වර් එකක් වෙත ප්‍රහාර කිරීමට සෑදු ) මේවන්නක් වේ.
මතක ඇති බොහෝ විට ඇනොනිමස් ලෙස හදුන්වන ගෘප් එකක් විසින් මෙවැනි මෘදුකාංගයක් (LOIC) , (HOIC) හදුන්වා දෙමින් විවිද වෙබ් අඩවි වලට ලොව පුරා අයගේ උදව්වෙන් ප්‍රහාර එල්ල කිරීමට සැලසුම් කරා . 


 ඉතින් මේ විවිධ ප්‍රහාර සදහා විවිධ ක්‍රම භාවිතා කරනවා විශාල වශයෙන් , Shell Booter ,Host-booters,Bot-net , වගේ විවිධ ක්‍රම , සාමානයෙන් වවිධ ක්‍රම මාර්ගයන් (SQLi, XSS , LFI , RFI , CSRF, etc) හැක් උන වෙබ් අඩවියකට උනත් ෂෙල් බුටර් එකක් අප්ලෝඩ් කරලා ඒ වෙබ් අඩවිය මාර්ගයෙන් ප්‍රහාර එල්ල කරන්නව . ඒ වගේම මැල්වෙයා මගින් අසාධනය කල මෘදුකාංග මුදා හැරලා ඒ අයගේ පරිඝනක හරහාද ප්‍රහාර සිදු කරනවා (ඉහත DDOS වල Zombie පරිඝනක ) .
ඒ වගේම දැන් දැන් නම් බොහෝ අය ,DS , VPS (Virtual Private ) Server) වැනි ඒවා මිලට ගෙන ඒවගේ Putty Booters වැනි ඒවා ස්ථාපිත කරලා විකිනිමත් සිදු කරනවා . 


මේ ගැන වැඩි විස්තර කියවන්න මේ ලිපි දෙකත් අනිවාර්යෙන් කියවනන් (කොමෙන්ට් එකක් දාල යන්න හරිය :P)
ඔබේ පරිඝනකයේත් ආරක්ෂාව - Malware කොටස
ඔබ විසින් ඔබවම අනතුරේ හෙලා ගැනීම 


 එහෙනම් දෙවැනි කොටසත් එක්ක මුණ ගැහෙමු :) 
Note: මේ විෂය මාතෘකාව සම්බන්දයෙන් විවිද මත ඇති නිසා විකිපීඩියා , වෙනත් අඩවි , මගින්ද තොරතුරු මෙයට එකතු කර හැකි උපරිමයෙන් සාධාරණ ඉටු කිරීමට උත්සහ කරන ලදී . ඒ නිසා ඔබේ අදහස මේ සම්බන්දව වෙනස් නම් එයත් දක්වන්න :)


ආ.. අප්‍රේල් වල තියෙනවා බ්ලොග් ලියන කියවන අයගේ සිහින උළෙල , අනිවාර්යෙන් එන්න.


       Exploring Beyond Limits      
Continue Reading

මුණුපොතේ හැකින් පලහිලව්ව | Facebook Hacker Cup 2013

Jan 9, 2013 | 22 comments


 මේක දාන්න කියල හිටියට කලින් දාන්න අමතක උනානේ , දන්නෝ දනිති පරිදි අපේ මිත්‍ර සංගමේ සෙට් වෙන තැන ඒ කිවේ මුණුපොතේ ඒමත් නැත්තම් ( Facebook )  , වාර්ෂිකව සයිබර් ලෝකේ පොරවල් වලට තරගයක් තියෙනවා . Facebook Hacker Cup කියල හදුන්වන මෙයට ලොව පුරා  සිටින ඕනෙම පරිඝනක ක්‍රම ලේඛන භාෂා ගැන  දන්නා කෙනෙකුට ලියා පදිංචි වෙන්න පුළුවන් . 


2011 වර්ෂයේ ජයග්‍රාහකයා


ලොව පුරා සිටින හැකර් (Hackers / Programers ) ලගේ අභිමානය උදෙසා සටන් වදින භුමිය ලෙස නාමිකව හදුන්වන මේ තරගය මේ වර්ෂයේ ( 2013 වර්ෂයේ )  තරගය දැනටමත් ලියා පදිංචිය අරඹා ඉවරයි
. 

 
ජයග්‍රාහක තෑගි :

තවම නම් Facebook මගින් මේ වර්ෂයේ තෑගි මුදල කියල නැහැ , 


එහෙත් ගිය අවුරුද්දේ

1th -- 5,000 USD
2th -- 2,000 USD
3th -- 1,000 USD
4th - 25th -- 100 USD
TOP 100 -- Free shirts!


ලෙසට තමයි නම්කරලා තිබ්බේ  .

මේ තරගයේ Online වට 3 ක් පැවැත්වෙන අතර , එයින් හොදම 25 දෙනා හට Facebook Head Office එකේ අවසාට වටයට මුණ දෙන්න සිද්ද වෙන්ව . ආ .. ගුවන් ටිකට් පත් සහ අතිරේක වියදම් නොමිලයේ ඒ එක්කම .


දැන් මේ අවුරුද්දේ දින දක්වලා තියෙනෙන් මේ විදියට 


ජනවාරි 7 - ජනවාරි 27-- සාමාජික වීම (Registration)
ජනවාරි 25 - ජනවාරි 27 -- Online Qualification Round (සුදුසුකම්)
පෙබරවාරි 2 -- Online Elimination Round 1 (තරග වට 1)
පෙබරවාරි 9 -- Online Elimination Round 2 (තරග වට 2 )
පෙබරවාරි 16 -- Online Elimination Round 3 (තරග වට 3)
මාර්තු 22 -23 -- Onsite Finals at Facebook (අවසාන වටය)


2012 අවසන් වටයට තේරුණ පොරවල් සෙට් එකලු මේ 


වැඩි විස්තර : More Info
ලියාපදිංචි වීම් : Facebook Hacker Cup 2013

පිටුව : Official Hacker Cup Page


එහෙනම් ජය හැමෝටම !
Continue Reading

ඔබත් අන්තර්ජාලයේ ආරක්ශිතද ? Privacy Control - Doxing

Nov 23, 2012 | 23 comments


මේක නම් ලියන්න හිතුවේ  විශේෂයෙන්ම මුණුපොත නිසාමයි , මොකද අනිත් සමාජ ශලා අඩවි වලට වඩා වැඩියෙන්ම ප්‍රසිද්දියේම භාවිතා කරන්නේ ෆේස්බුක් එක නිසා ,

සයිබර් ආරක්ෂාව ගැන සාමාන්යෙන් දන්නා කෙනෙක් නම් ඩොක්ස් (Dox) කිරීම ගැන දැනුවත් ඇති .

ආ හරි ඕක සිංහලෙන් පැහැදිලි කොරන්නත් එපාය. Dox කියල කෙටියෙන් හදුන්වන්නේ Documents (විස්තර) යන්නයි.
මේ අන්තරජලයේදී කෙනෙක්ට වෙන්න පුළුවන් ලොකුම විනාසේ තමයි තමාගේ Personal Dox එකක් කවුරු හරි එලි කිරීම මම හිතන්නේ .

සම්පුර්ණ නම
වෙනත් නම්
ලිපිනය
දුරකථන අංක
සේවා ස්ථානය  ලිපින සහ දුරකථන අංක
විද්‍යුත් ලිපිනය
සෝෂල් ප්‍රොෆයිල්
ළමයි
කෙල්ලගේ/නෝනා හාමුගේ නම ,
කලින් සිද්දි :p

ඔය වගේ එකී නොකී සියලුම විස්තර එකතු කරගන්න එක තමයි මේ ඩොක්ස් කරනවා කියන්නේ .

සාමාන්යෙන් මේ ක්ෂේත්‍රයේ ප්‍රවීනයි කියන පොරකට නම් නම / E-Mail එක තිබුනම වැඩිත් එක්ක ඔය හැම විස්තරයක්ම හොයන්න .

මොකක්ද ප්‍රශ්නේ ඕව හොයා ගත්ත කියල බන් ?

මේකයි ප්‍රශ්නේ කියල නම් හරියට ඉවර කරන්න බැහැ සිද්දිය . මොකද කරන්න ඕනේ තරම් දේවල් තියෙනවා තමාට ලැබෙන කෙටි තොරතුරකින් අනෙකාගේ මුළු ජීවිතේම කෙලවලා දාන්න පුළුවන් මානසික මට්ටමේ අය ඉන්නවා .

තොරතුරු වලින් බැංකු ගිණුමක් අරබන්න,
ලෝන් එකක් ගන්න .
Sim එකක් ගන්න ,

වගේ පොඩි (ඒවා මොනවද බන් කියන අයට ) දේවල් ඉදල හිතාගන්න පුළුවන් හොදම දෙ කරන්න පුළුවන් ,

සමාජශාලා අඩවි ත්ඣිය්නෙඅව ,ගෘප් තියෙනවා බොහොමයක් දැන් , අපි උදහරයකට වැඩිහිටියන්ට පමණයි වෙබ් අඩවියක් ගමු . මේ වගේ එකක එඩිට් කරපු හොද* පින්තුරයක් , ලිපිනය , ගෙදර ඉන්න වෙලාව , දිනය විද්‍යුත් ලිපිනය වගේ විස්තර දැන්මොත් කොහොමට තියෙයිද ?

ගැහැණු අයට විතරක් නෙමෙයි , පිරිමි කෙනෙක්ටත් ගොඩක් අපහසුතාවයට පත් වෙන්න වෙන්ව ,
උදා : "අදාල විස්තරත් එක්ක මම මේ වගේ අයව Deal කරන කෙනෙක් මේ වෙලාවට මේ දින වලට එන්න කැමති කෙනෙක් තෝරාගෙන යන්න "
වගේ දෙයක් පොස්ට් කරොත් , Cert එකට , පොලිසියට කිව කියල වැඩක් තියෙයිද , එන්න පුළුවන් ඔක්කම බහුභූත මිනිස්සු තමාගේ ගෙදරටම ආවට පස්සේ ,


ගත්ත සිම් එකකින්ම කෝල් කරනවා හතර වටේම තියෙන ඩිලිවරි ෂොප් වලට අහවල් ඒවා ගෙන්න කියල , කොහොමද ෆන් එක , අන්තිමේදී නම්බර් එක බැලුවමත් තියෙන්නේ තමාගේම නමට උනාම , 

තවත් දුර යන්නව නම් පත්තරේ , YellowPage , අන්තර්ක්ජාලය වගේ හැකි හැම දේම අරගේම ජොබ් ඉල්ලලා තියෙන අයට අදාල කෙනාගේ නිවසේ ජොබ් එකට අදාළ මිටින් සෙට් කරන්න :P ,
ටොයිලට් ක්ලීනින් සර්විස් ගෙන්න ගන්න , ඉන්ෂුරන්ස් පොරවල් යවන්න , එලෝ මෙලෝ නැතිව ලිපි යවන්න ,


වගේ ගොඩක් දේවල් කරන්න පුළුවන් කියල තේරෙනවනේ , 

අමන්දා ටොඩ් ව මතක නම් එයාටත් උනේ BlackMail කරන සිද්දියක් ඒවගේ පින්තුර ප්‍රසිද්ද කරන නිසා .

තවත් ක්‍රම තියෙනවා E-Whoring කියල , කෙටියෙන් කියනව් නම මුදල් හෙවීමේ පරමාර්ථය කරගත්ත පරිඝනක අපරාද කාරයන්ගේ ප්‍රියතම මාතෘකාවත් තමයි එක නම් ,

ගොඩක් කාන්තා පාර්ශවයේ අයතමාගේ එක එක විදියේ පින්තුර එක ඇල්බම් එකකට 100 ක් විතර එකතු කරනවා , ඉතින් ඔය වගේ ඇල්බම් අරගෙන වෙනම නමකින් තවත් සෝෂල් නෙට්වර්ක් වල අකවුන්ට් හදල ,
ඒ පින්තුර විකුනන  (තව එඩිට් කරලා ) එක තමයි මේ අය කරන්නේ .සාමාන්‍ය මුදල වෙන්නේ 10 කට 5$ වගේ , වැඩේ දක්ෂයි නම් දවසට බර ගානක් ගලවගන මේ අය දක්ෂයි . 

*ඔන්න කිව හරිද මම නම් ඔය කිසිම දෙකට අදාළ නැහැ , තම තමාගේ ආරක්ෂාව තකල තමයි මම මේ ලියන්නේ . ඕව කොරන ගිහින් CERT එකට මාට්ටු උන්නට පස්සේ දුක් නොවී ඉඩහන් :D 


එක්කෝ මම අද ඕනෙවට වඩා වැඩි දේවල් ලියනවා වගේ . ඒ නිසා මෙතනින් ක්‍රම ගැන නවත්තනවා තව ලියන් ගියොත් මොනවා ලියවෙයිද දන්නේ නැහැ  

Facebook Hacking කරන ගොඩක් දෙනෙක් කරන්නේ  Forget My Password බොත්තම ඔබන එකනේ .
ඉතින් අච්චර ඔයාගේ විස්තර හොයා ගත්ත මනුස්සයෙක්ට Security Question එකට උත්තර දෙන එක එච්චර අමාරු වැඩක් නෙමෙයි නේද ? 


තව තමාගේ පාසලට , සේවා ස්ථානයට එහෙම ඔහොම ෆන් එකක් අවොත් බෙල්ල වැල දාගන්න එක සැපයි නෙහ් ?

හත් ඉලව්වේ කොහොමද මේව නවත්තන්නේ ?

මම දන්නවාද ,අර මොනවද කෑවා නම් ඉවසපන් පුසෝ කිවලු :D 

ඕක නවත්තන්න එච්චර දෙයක් කරන්න ඕනේ නැහැනේ , මුලින්ම පුළුවන් තරම් සෝෂල් නෙට්වර්ක් වල රෙජිස්ටර් වල එකතු වෙන එක නවත්තන්න , (MySpace,Hi5,LinkedIn විශේෂයෙන් )

කරන්න දෙයක් නැහැ ෆේස්බුක් එපා කීවට ඕක වෙන්නේ නැති දෙයක්නේ ,හැබැයි ඔයාගේ විස්තර ගන්න පුළුවන් හොදම සෝර්ස් එකත් වෙන්නේ මුණු පොත දැන් ,අර About Me ටැබ් එකට ගිය ගමන් ඔක්කම තියෙනවනේ , 
ඉතින් ෆේක් එකක් භාවිතා කරනවා නම් ඔන්න වැඩියම හොදයි , එත් ඉතින් දැන් තියෙන මට්ටම අනුව එකත් බැහැනේ . 
මුලින්ම (ඔය ලෙඩේ නම් මම දැකල තියෙනෙන් ගොඩක්ම කෙල්ලොන්ගේ ) තමාගේ ශරීර කුඩුවේ අංශක 360 ම පින්තුර දැමීමෙන් වලකින්න ,ඒ දැන්මතඒවාට ප්‍රයිවසි කොන්ටෝර්ල් දාන්න අමතකක රන්න එපා. 
කොල්ලොන්ටත් එක්ක ඈ කිවේ , (ආසයිද ඩයල්* ඇවිත් යමුද අහනවට :D ) . 

ඊළගට උදේ පාන්දර වැසිකිලි ගිය එකේ ඉදල රාත්‍රී ගමන වෙනකම් මුණු පොතේ ස්ටේටස් පල කිරීමෙන් වැළකිලා ඉන්න , 

කොල්ල විනාඩියක් මැසේජ් නොකරම , කෑම්ප් ගියාම , කෙල්ලගේ ෆෝන් එකේ බැටරි ලෝ උනාම , කලින් එක නැවතුනාම ,  ආසම ෆිල්ම් එක බලල ඉවර උනාම , 
තව ටික දවසකින් ***** එක්කෝ ඕනේ නෑ වගේ කියන්න :D

මම බොරු නම් කියනනේමේ දැන් ගිහින් Home tab එක ඔබල බලන්න ඕවා නැද්ද කියල ,
ස්ටේටස් අප්ඩේට් කරන්න ඕනේ ,කරන්න ඕනේ දේවලුත් තියෙනවා ඕනේ නැති ඒවත් තියෙනවා.

 ඊළගට නිතරම එකම E-mail ලිපිනය භාවිතා කිරීමෙන් වැළකීමේ ශික්ශාපදයක් හදා ගන්න.මොකද කඩපු අනිත් පන්සිල් ඔක්කම එලි වෙයි . අර මේල් එක එක්ස්පොස් උනොත් 
 ඒ නිසා හැම වෙබ් අඩවියකටම ලොග් වෙන්න එකම මේල් එක භාවිතයෙන් වළකින්න, 

ඩොමේන් එකක් ගන්නවා නම් Privacy Protection එකත් තව ඩොලර් 2 ක් විතර දීලා ගන්න අමතක කරන්න එපා.


එහෙම නැතත් අමුතුම ක්‍රමයක් තියෙනවා බොහොමයක් සයිබර් ආරක්ෂාව ගැන දන්නා දෙනා පවා දන්නේ නැති Misleading කියලා . වචනයෙන්ම පැහැදිලි වෙනවා ඇති මොකක්ද සිද්දිය කියල .එක ගැන ලියම්දෝ නොලියම්දෝ හිතල තමයි අන්තිමේදී මේක ලිවේ . 

අන්තිමේදී හොදම දෙ පිස්සොත් එක්ක ගණන් හදන්න යන්න එපා.අදහස් කරේ  හැම තැනකම පැටලෙන්න හදන්න එපා . මොකද අපේ අය ඉන්නවනේ ඉන්ටර්නෙට් හිරෝලා . කෙහෙල් ගහක හොට පටලුනාට පස්සේ අඩව්වට උත්තර නම් ලැබෙන්නේ නැහැ . 


ඔය කොහොම ආරක්ෂාව තහවුරු කරත් උවමනාව තියෙන කෙනාට තමාගේ අරමුණ සාර්ථක කරගන්න නම් නමේ මුල් අකුර තිබ්බත් ඇති වෙයි (මේ එක ජෝගියට හොදේ කිවේ )

namechk.com ,  http://www.pipl.com වගේ වෙබ් අඩවි වලට ගිහින් තමාගේ මොන මොනා විස්තර එලියේද කියල  බලාගන්න , අනවශ්‍ය ඒවා ඉවත් කරන්න අමතක කරන්න එපා.

ඒ වගේම බ්ලොග් වල , සයිට් වල කොමෙන්ට් කරන්නෙත් මොනවටද කියල පොස්ට් කරන්න කලින් දෙපාරක් කියවල ඉන්න අමටහ්ක කරන්න එපා . 
හැගීම් වලට වහල් වෙලා පොස්ට් කරා වගේ නෙමෙයි ගින්න අවිලෙනකොට . 


තව එකතු කරන්න දෙයක් , මට මග හැරුණු දෙයක් , අදහසක් , ඉස්සරහට ලියන්න අදහසක් කොමෙන්ටුවක් විදියට දාලා යන එක මට හයියක් 
Continue Reading

ඔයාගේ WiFi Connection එකත් හැක් වෙලාද ?

Oct 31, 2012 | 13 comments


මේ දවස් වල වැඩියම අහන්න , දකින්න ලැබෙන කතාවක්නේ කොහොමද WiFI හැක් කරන්නේ ? කියල .
ඉතින් WiFi Connection එකක් තියෙන අයට ටිකක් හාර්ට් Attack සිද්දියක් තමයි ඕක කියලා මට හිතුන .
සාමාන්‍ය පරිඝනක භාවිතා කරන්නෙක් උනත් දැන් තියෙන බොහොමයක් මෘදුකාංග යොදාගෙන කොහොමෙන් හරි අල්ලපු එකාගේ WiFi Connection එකට රිංගනවා .

ඉතින් හැමෝටම ඕනේ ආරක්ෂා වෙනන්නනේ .හැබැයි කලින් කියල තියෙඅන්ව වගේ සම්පුර්ණ ආරක්ෂාව කියන කතාව නම් සම්පුර්ණ බොරුවක් . කොහොම Security දැනමත් Wifi වල තියෙන Vulnerability භාවිතයෙන් අපේ කොනේක්සන් එල සලන් වෙන්න පුළුවන් .
ඉතින් අඩුම තරමේ අපි හැක් වෙලාද ? , කවුද භාවිතා කරන්නේ කියලවත් හොයා ගන්න තියෙනවා නම් එකත් හොදයිනේ .
සාමාන්යෙන් මම මේ වගේ පොස්ටුවක් නම් ලියන්නේ නැහැ . මොකද මේකත් නිකම් ෂෙයරින් බ්ලොග් එකක් වගේ වෙන නිසා. එත් මේක වැදගත් නිසාත් මම කලින් පොස්ටුවේ කිව වගේ මම ටික කාලෙකට මගේ අදහස් ලියන එක නවත්තනවා කිව අදහසත් නිසා මේ පොස්ටුව ලියනවා .

අපිට මේකෙදි ඕනේ වෙන්නේ මෘදුකාංගයක් . නම ඇවිත් Wireless Network Watcher

Download කරගන්න >
.
මේසොෆ්ට්වෙයා එක රන් කරාම 
IP Address : සම්බන්ද වෙලා තියෙන Device එකේ IP ලිපියන
Device Name : සම්බන්ද වෙලා තියෙන Device එකේ නම (බොහෝ දුරට අනිත්‍ කෙනාගේ නම වගේ )
Mac Address: Mac address එක
Network adapter company:  නෙට්වර්ක් කම්පැනි එක  (e.g:Intel)
Device Information: ඔයාගේ රවුටර් එක සහ ඒදත්ත

ඊට අමතරව තවත් විස්තර පෙන්නනවා . ඉතින් ඔයාගේ කනෙක්ෂන් එකක් කෙල වෙලා නම් WPA or WPA2 for encryption වලින් කනෙක්ෂන් එක හදා ගන්න උත්සහ කරන්න අලුත් මුර පදයකුත් එක්ක .
ඒ සම්බන්දව වෙනම ලියන්නම් එහෙමත් නැති නම් . :)

සුබ දවසක් !


Continue Reading

ඔබේ පරිඝනකයේත් ආරක්ෂාව ගැන බයද ?- අවසාන කොටස

Oct 18, 2012 | 32 comments


හෙන වෙලාවක් කල්පනා කරා අන්තිම කොටස ගලපා ගන්න. විනාශ කාරී හැකර්වරු . වගේම මොලේ විකාර උන අය නිසා අවුල් උන අපේ පරිඝනකේ ආරක්ෂා කරගන්න වගේම ඒ වෙන්න කලින් ආරක්ෂා වෙන්නේ කොහොමද කියල මේකෙදී විස්තර කරන්නම් .

හැබයි මුලින් මේ කොටස් දෙක කියවලා අදහසක් ප්‍රකාශ කරලම එන්න අමතක කරන්න එපා .

 ඔබේ පරිඝනකයේත් ආරක්ෂාව ගැන බයද ? වයිරස්/මැල්වෙයා වලින් ආරක්ෂා වෙන්න-  1 කොටස

ඔබේ පරිඝනකයේත් ආරක්ෂාව ගැන බයද ? වයිරස්/මැල්වෙයා වලින් ආරක්ෂා වෙන්න-  2 කොටස


තියරිය දැනගත්තානේ .. අද එහෙනම් ප්‍රැක්ටිකල් පාර්ට් එක :D

මුලින්ම හැම දේටම කලින් ඉතින් අපි කියන්නේ වයිරස් ගාර්ඩ් එක ගැනනේ..  ඔන්න ඉතින් සම්ප්‍රදනුකුලව ඇන්ටි වයිරස් ගාර්ඩ් එකක් පරිඝනකයේ ස්ථාපිත වෙලා තියෙන්න ඕනේ හොද එකක් .

මේ තියෙන්නේ 2012 වර්ෂයේ හොදම රේට් එක ලැබුණු පිළිවෙලට වයිරස් ගාර්ඩ් සෙට් එක


#1 Bit Defender Anti Virus
#2 Kaspersky Anti-Virus
#3 Panda Antivirus Pro
#4 F-Secure Anti-Virus
#5 AVG Anti-Virus
#6 Avast! Pro Antivirus
#7 G Data AntiVirus
#8 BullGuard Antivirus
#9 Avira AntiVir Premium
#10 ESET NOD32 Antivirus


මාව විස්වාසත් නැති නම් මේ වෙබ් අඩවියට ගිහින් බලාගන්න පුළුවන්
http://anti-virus-software-review.toptenreviews.com/


මට නම් සල්ලි දීලා ගන්න තරම් වත් කමක් නැති නිසා මම භාවිතා කරන්නේ
  ZoneAlarm® Free Antivirus + Firewall  

කියන එක . මොකද මම ක්‍රැක් කියන නමට වැඩිය කැමැත්තක් නැති නිසා. සාධාරණ පිළිතුර තමයි Malware Writers ලම තමයි ගොඩක් දුරට ක්‍රකින් කරන්නෙත් . ඒ නිසා මුදල් තියෙනවා නම් කියක් හරි දීල හොද එකක් ගත්තට නම් කිසිම පාඩුවක් වෙන්නේ නැහැ. 
එත්  දැන් අපි කතා කරන්නේ සාමාන්‍ය USers ලට නිසා නොමිලයේ දෙන එකක් අරන් කොහොමද ඉස්සරහට වැඩේ කරන්නේ කියල බලමු .  
ඒ  ඇරෙන්න මයික්‍රොසොෆ්ට් එකෙන්ම දෙන MSE එකත් ගොඩක් හොදයි

මතක  තියාගන්න අප්ඩේට් ඔප්ෂන් එක ඔටෝ හරි දීල තියන්න මොකද දවස පාහේම එක තත්පරයකදී ට්‍රෝජන් දහස් ගණනක් අන්තර්ජාලයට එකතු වෙන නිසා . 
 ඒ වගේම එක AV එකකට වඩා ඕනෙත් නැහැ . ඔයාගේ පරිඝනකය වයිරස් බලපෑමකට වඩා පහල මට්ටමකට වැටෙන්න පුළුවන් . 

දැන් අපිට සාමාන්‍ය මට්ටමේ  ආරක්ෂාවක් තියෙනවා. දන්නවනේ කී ලොගර්ස් (Key Loggers ) ගැන ?
දැන් කාලේ ඉන්න පොඩිම වයසේ කෙනෙක් උනත් දන්නවා කීලොගර් එකක් හදලා යවන්න,  ඉතින් වැඩියම ව්‍යාප්ත වෙන්නේ මේවනෙ . අපි ටයිප් කරන හැම Key එකක්ම එයාට යන එකනේ වෙන්නේ .එකට ආරක්ෂා වෙන්න අපි අපේ Key එන්ක්‍රිප්ට් කරනවා . එකට මම යෝජනා කරන්නේ 


 ත්රේට් ෆයර් කියන මෘදුකන්ගේ . මේකෙන් අපේ පරිඝනකේ


  •   ටයිප් කරන හැම කී එකක්ම එන්ක්‍රිප්ට් කරනවා . 
  • ක්රිප්ට් කරලා තියෙන ට්‍රෝජන් detect කරනවා.
  • Backdoors ඩිලීට් කරනවා.
  •  නව මැල්වෙයා අදුනා ගැනීමක් කරනවා.
Download ThreatFire  


එහෙමත් නැති නම කී ස්ක්ර්ම්බල් යන මෘදුකාංගයත් ඒ කාර්යම ඉටු කරනවා  - Download Here !

 ඊලගට පියවර 3 - Anti-Malware එකක් ස්ථාපිත කිරීම
 අපි දැන් වයිරස්ගාර්ඩ් එකක් ඉන්ස්ටෝල් කරගත්ත . කී ස්ක්රම්බල් එකක් ඉන්ස්ටෝල් කරගත්ත දැන් මැල්වෙයා / ට්‍රෝජන් වලින් ආරක්ෂා වෙන්න ඕනේ නිසා එකට හරියන්න Anti-Malware භාවිතා කරනවා.
ඕනෙම Malware Advicer කෙනෙක් රෙකමන්ඩ් කරන්නේ මැල්වෙයාබයිට් (Malware Byte )කියන මෘදුකාංගේ .ඒ එක්කම  Super Antispyware කියලත් එකක් තියෙනවා. මේ දෙකෙන් කැමති එකක් බාගත කරගන්න පුළුවන් (එකයි හැබැයි හොදේ දෙකම එපා වදයක් වෙයි ) .මම නම කියන්නේ Malware byte එක ඉන්ස්ටෝල් කරගන්න කියල 

මැල්වෙයා බයිට් 

                                                                         හෝ 

සුපර් ඇන්ටි ස්පයිවෙයා
 මේ දෙකම නොමිලයේ දෙන නිසා ඕනේ එකක් තෝරා ගන්න. මතක ඇතිව මේක ඉන්ස්ටෝල් කරගන්න කලින් System Backup එකක් හදා ගන්නත් අමතක කරන්න එපා. මොකද ඉන්ෆෙක්ට් වෙලා තියෙන පරිඝණකයක එහෙම මේක ඉන්ස්ටෝල් කර ගමන් ඉන්ෆෙක්ට් වෙලා තියෙන හැම ෆයිල් එකක්ම ඩිලීට් / රෙපයාර් කරගෙන යනවා. ඉන්ස්ටෝල් කරලා රන් කරන්නත් අමතක කරන්න එපා . 

 පියවර -4
ඊළගට  අපි හොද ෆයිර් වෝල් (Firewall) එකක් ඉන්ස්ටෝල් කරන්න ඕනේ නෙට්වර්ක් එකේ ආරක්ෂාවට . 
 අමතක කරන්න එපා අපිට වින්ඩෝස් ෆයිර් වෝල් එකකුත් ඉන්ස්ටෝල් වෙලා තියෙන්නේ ඉබේම වින්ඩෝස් එක්කම . හැබැයි ඔයා වැඩි ආරක්ෂාව ගැන හිතනවා නම් අනිවාර්යෙන් වෙන එකක් ඉන්ස්ටෝල් කරගන්න ඕනේ . මොකද Windows Firewall ඒකෙන ඒ හැටි දෙයක් සිද්ද වෙන්නේ නැති නිසා. 
 මේකෙත් වැඩියම හොද එක තමයි කොමොඩෝ (Comodo Frewall) එක , ඒ හැරෙන්න තව වැඩියම භාවිතා කරන එක වෙන්නේ සන්බෙල්ට් ( Sunbelt Firewall ) එක . මම නම් කියන්නේ කොමොඩෝ ඉන්ස්ටෝල් කරගන්න එක හොදයි . ඔයාට නොමිලේ දෙන වර්ෂන් එක ඩවුන්ලෝඩ් කරගන පුළුවන් දෙකේම 

Download Comodo Firewall
 එහෙමත් නැති නම් 

download Sunbelt Firewall
 ZoneAlarm Virus Guard + Firewall ඉන්ස්ටෝල් කරගෙන ඉන්න අයට නම් මේ දෙකම උවමනා වෙන්නේ නැහැ.
 දැන් හරි . මේ හැම එකක්ම ඉන්ස්ටෝල් කරලා රන් කරන්න ඔන්ලයින් ඉද්දිත් හැම වෙලේම . මොකද ඔයාගේ යාලුවෝ උනත් පෙන් ඩ්‍රයිවර් පරිඝනකයේ භාවිතා කරද්දී පරිස්සමෙන් ;) .
 

 ඉවරයිද දැන් ? නෑ නෑ තව තියෙනවා මොකද මම කිවනේ අද අවසාන කොටස කියල ඒ නිසා ඉවර කරන්න පුළුවන් තරමක් එකතු කරනවා. මොකද මේකේ ඉවරයක්‌ කරන්න බැරි නිස . 

CCleaner / Adcance System Care වගේ මෘදුකාගන්ගයකින් පරිඝනකය හොදට සුද්දයක් දාගන්න ඔය උඩ ස්කෑන් වලින් පස්සේ  . 
Download CCleaner

ලහිරුගේ බ්ලොග් සටහනෙන් ඇඩ්වාන්ස් සිස්ටක්‌ කෙයා 6 එක

Sinhala LMG- ASC 6 Download


දැන් නම් කතාව හරි තිබ්බ නම් මොකක් හරි අපල උපද්‍රවයක් ඔයාගේ කොම්පිතරේ සුන්නත් දුලී වෙලා යන්න ඕනේ ! . 

තවත් මෘදුකාංගයක් තියෙනවා ඔයා නිතරම අනුන්ගේ කුණු ඩවුන්ලෝඩ් කරනවා නම් නිතරම වගේ සෑන්ඩ් බොක්ස් එකක්  භාවිතා කරන්න අමතක කරන්න එපා . Avast , Bitdefender වල වගේ නම් තියෙනවා. එහෙමත් නැති නම් මේකෙන් ගන්න එකක් , මොකක් හරි සොෆ්ට්වෙයා එකක් රන් කරනවා නම් Open With Sandboxie දෙන්න අමතක කරන එපා 
Download Sandboxie
 ආ මෙන්න පින්තුරයක් හම්බ උනා ඒක බලන ගිහින් , මේකේ තියෙන්නේ සෑන්ඩ් බොක්සි එකේ ක්‍රියාව  


ඒ වගේම ඔයාගේ Computer එක Defragment කරන්නත් අමතක කරන්න එපා සී ක්ලිනර් එක හෝ වින්ඩෝස් වල ඇප්ලිකේෂන් එක භාවිතයෙන් . 

 Windows 7 Users සදහා :

Start>Control Panel>System and Security>Under Administrative Tools  වල  "Defragment your hard drive"

  XP Users සදහා :

Start>All Programs> Accessories>System Tools>Disk Defragmenter

Vista users සදහා :

Start>Control Panel>System and Maintenance>Under Administrative Tools වල  "Defragment your hard drive"


බ්‍රවුසරය තෝරා ගනිද්දී පරිස්සම් වෙන්න , වැඩියම ෆයිර් ෆොක්ස් (FireFox) භාවිතා කරනවා නම් හොදයි , 
ෆයිර්ෆොක්ස් වලත් ඉන්ස්ටෝල් කරගන ඕනේ ඇඩෝන්ස් ටිකක් මෙන්න 
NoScript - අනිවාර්යෙන් ඉන්ස්ටෝල් කරගන්න මේක නම් මොකද ක්‍රොස් සයිට් ස්ක්‍රිප්ටින් (XSS) ,සහ CSRF  කියන වෙබ් සයිට් හැක් කිරීමේ ක්‍රම මාර්ගයෙන් ඔයා වෙබ් අඩවියකට යද්දීත් අනාරක්ෂිත වීමේ අවධානමක් තියෙනවා. ඒ නිසා කවුරු හරි ලින්ක් එකක් දුන්නොත් ඒ ලින්ක් එකේ <script>"Site"</script> වගේ ඒවා තිඉයෙනවා බලන්න මුලින් , පස්සේ හයියෝ.. වැරදිලා ක්ලික් උනානේ කියනවට වඩා එක හොදයි .
AdsFight - සයිට් වල එක ඇඩ්ස් නවත්තනවා 
Lazarus auto-saves web-form - දිග.. පොස්ටුවක් , මැසේජ් එකක් ලිය ලියා ඉන්නකොට හදිසියේ කම්පියුටර් එක ඔෆ් උනොත්, පේජ් එක රිෆ්‍රෙශ් උනොත් දෙවියෝ මතක් වෙනවනේ . ඒ වෙලාවට ඉතින් දෙවියෝ මේ ඇඩෝන එක තමයි , නැවත ලිය ලියා හිටිය ෆෝරම් එකට ගිහින් Right Click කරලා Menu එක බලන්න ඔයා ටයිප් කරපු ටික එහෙම්ම තියෙයි 

ආ ඇඩෝන් ඇති දැන් .ඒවා පස්සේ ! , වෙන පොස්ටුවකින් වැඩි දුර .
 
  බ්‍රවුසර් එකට Master Password එකක් දාන්න අමතක කරන්න එපා ඔයා ඔයාගේ අනිත් වෙබ් අඩවි වල මුර පද Auto Fill වෙන්න සේව් කරනවා නම් . එත් එපා කියල තමයි මම නම් කියන්නේ .  මොකද එක වෙබ් අඩවියක ලින්ක් එකක් ක්ලික් කිරීමෙන් ඒවා වෙනත් කෙනෙක් අතට යන්න ඕනේ තරම් ඉඩ කඩ තියෙන නිසා . 

MSN , Yahoo , Facebook , Skype වගේ IM මැසෙන්ජර් වල  මුර පද සේව් කරලා තියන්න එපා
FTP Clients ලගේ FileZilla , SmartZilla වගේ ඒවගෙත් මුර පද සේව් කරල තියන්න එපා  / 
ෆේස් බුක් ගේම්ස් හැකිං / සල්ලි හොයන පුලවන් කියන සොෆ්ට්වෙයා Download කරන්නත් එපා , (කලින්වට අමතරව)
එව්වා කෙනා නොදන්නා ෆයිල් අඩුම තරමේ PDF / Images / Mp3 වත් ඩවුන්ලෝඩ් කරන්න යන්න එපා ස්කයිප් හරහාවත් 
 හැම ෆයිර්වොල් ,/ වයිරස් ගාර්ඩ් , මැල්වෙයා බයිට්ස් හැම එකකම Update කරන නිතරම . 

කාට  හරි මිට අමතරව උදව්වක් ඕනේ නම් මාව සම්බන්ද කරගන්න ඕනේ වෙලාවක . ඔය හැම දේම කරලත් නිතරම මොකක් හරි ඇබැද්දියක් වෙනවා නම් හරි . අනේ හැබැයි මේ ටික මුලින් කරලා ඉන්න හොදේ . 
මේ  කොච්චර දේවල් කරත් තවත් ක්‍රම ඕනේ තරම් තියෙඅනවා අපිව අනාරක්ෂිත වෙන්න .
වෙලාව රෑ 1 යි , ඉතින් වෙච්ච මහන්සියට ඔයාලට උදව්වක් උනා නම් අනිවාර්යෙන් කොමෙන්ටුවක් දාල යන්න අමතක කරන්න එපා . 


මෙතනින්  එහාට මම ටික කාලෙකට වගේ සයිබර් ආරක්ෂාව ගැන ලියන එක නවත්තන තීරණය කරා. එක එක ගජමැටික්ස් කෑලි ටිකක් (Internet Tips and Tricks , Downloads , Scripts , ) ශෙයා කරන්න හිතුවේ .  

අමතක කරන්න එපා. ඔයාගේ යාළුවා ගේ ආරක්ෂාව ඔයාගේ ආරක්ෂාවටත් බලපානවා කියල. ඒ නිසා කැමති නම් ඒ අයටත් බලන්න ෆේස්බුක් / G+ / Twitter වලත් ශෙයා කරන්න .
Continue Reading

ඔබේ පරිඝනකයේත් ආරක්ෂාව ගැන බයද ? වයිරස්/මැල්වෙයා වලින් ආරක්ෂා වෙන්න අනිවාර්යෙන් කියවන්න - 2 කොටස

Oct 17, 2012 | 12 comments


ඔන්න මමත් ඊයේ දේශපාලන පොරොන්දුවක් දුන්න. සමාවෙන්න ඕනේ ඒ ගැන පොස්ටුව ඊයෙම දාන්න උනේ නෑ.
ඔබේ පරිඝනකයේත් ආරක්ෂාව ගැන බයද ? වයිරස්/මැල්වෙයා වලින් ආරක්ෂා වෙන්න අනිවාර්යෙන් කියවන්න කියල පටන් ගත්තත් අන්තිමේදී කොටස් වලට කඩන්න උනා අද දෙවැනි කොටස
මෙන්න පලවෙනි කොටස -

ඔබේ පරිඝනකයේත් ආරක්ෂාව ගැන බයද ? වයිරස්/මැල්වෙයා වලින් ආරක්ෂා වෙන්න අනිවාර්යෙන් කියවන්න - 1 කොටස  

කොටස් තුනයි තියෙන්නේ ඒ

  1.  ඔබේ පරිඝනයකය අසාධනය වෙන්නේ මොනවගෙන්ද මොනවද ඒවගෙන් වෙන්නේ  - 1 කොටස  
  2. ඔබව හැක් විය / අසාධනය වෙන ක්‍රම   - 2 කොටස (අද ) 
  3.   අසාධනය වෙන්න කලින් / වී ඇති පරිඝනක හදුනා ගැනීම සහ ඒවගෙන් ආරක්ෂා වීම - 3 කොටස

ඔන්න එහෙනම් අද මාතෘකාව වෙන්නේ ඔබව හැක් විය / පරිඝනකය අසාධනය වෙන ක්‍රම මොනවද කියන එකයි .ඔන්න මතක් උනා මම ඕක ගැන ලියල තියෙනවා කියල කලින් මෙන්න --->

ඔබ විසින් ඔබව හැක් වෙන්නේ මෙහෙමයි වයිරස් ගාර්ඩ් ද ? මොලයද ?
හොද වෙලාවට ඒක තියෙනවා , ඒ කියල හරි යන්නේ නැහැ තව ටිකක් තියෙනවා ලියන්න , ඒ පොස්ටුවෙන් දෙවැනි කොටස කියල ගන්නකො එහෙනම් . අපි එකේදී කතා කරානේ ක්‍රම කීපයක් කොහොමද ඉන්ෆෙක්ට් වෙන්නේ අපිව කියල. අද තවත් කීපයක් .


හැකර් වරුන්ගේ කැමතිම ආයුද දෙකක් තමයි Crypter සහ BInder කියන්නේ.

ක්රිප්ටර් වලින් ඔහුගේ ට්‍රෝජන් ඒක අපේ වයිරස් ගාර්ඩ් වලට අහු නොවෙන විදියට සිග්නේචර් ඒක වෙනස් කරනවා සහ කෝඩ්ස් ක්ර්ප්ට් කරනවා. කෙටියෙන් කිවොත්

Crypt කරපු වයිරසයක් Anti Virus guard වලට අහු වෙන්න සෑහෙන කාලයක් යනවා.

ඊළගට බයිඩර්ස්  වලින් කරන්නේ ෆයිල් දෙකක් එකට අමුණන ඒක.

උදාහරණයකට Adobe Photoshop සෙටප් ෆයිල් එකට Trojan ඒක අමුණනවා. අපිට පෙන්නේ පොටෝෂොප් , අපි ඕපන් කරන්නේ පොටෝෂොප් . හැබැයි Run වෙන්නේ ට්‍රෝජන් එකත් එක්කමයි.

ඉතින් මේ ට්‍රෝජන් එකක් ක්රිප්ට් කරලා බයින්ඩ් කරපු ඒවා අපි කොච්චර කලින් ඕපන් කරලා ඇතිද නේද . මේ වෙද්දීත් ඔයාගේ පරිඝනකය තවත් කෙනෙක් ඔයාට නොදනී භාවිතා කරනවද දන්නෙත් නැහැනේ ;) 


 Software vulnerabilities
මෘදුකාංග වල දුර්වලතා ප්‍රධානම කාරණයක් වෙනවා අපේ පරිඝනකය ආරක්ෂා රහිත වෙන්න. විශේෂයෙන් ඔබේ වෙබ් බ්‍රවුසරය නිතරම වගේ යාවත්කාලින කරගන්න .
මේ වගේ දුර්වල තැනක් තියෙන මෘදුකාංගයක් ඔබේ පරිඝ්නකේ ධාවනය වෙනවා නම් අනිත කෙනාට එක භාවිතා කරලා ඔබේ පරිඝනකයට ඇතුල් වෙන්න පුළුවන් . 


 Drive-by 

ම්ම් මේක නම් පුරුදු නැතිව ඇති අහල .   සමහරුන්ට අහල පුරුදු ඇති ජාවා ඩ්‍රයිව් බයි වගේ ඒවත් හැබැයි  .අපිට නොදනී අපේ පරිඝනකයට ඩවුන්ලෝඩ් වෙන ඒවාට අපි මේකෙදි  ඩ්‍රයිව් බයි කියල කියනවා .
දැකල ඇති සමහර Application ඔයාගෙන් ආවසර ඉල්ලනවා අලුත් අප්ඩේට් ඩවුන්ලෝඩ් කරන්න,නිතරම අහන්නද , අහන්නේ නැතිව අප්ඩේට් කරගන්නද කියල . විස්වාස නැති එකක් නම් ඒ නිතරම අහල අප්ඩේට් කරගන්න දෙන එක හොදයි .

වෙබ් අඩවියකට යද්දී ,Pop-up ලින්ක් ක්ලික් කරද්දී , වගේම ඊමේල් එකකින් උනත් මේ දේ සිද්ද වෙන්න පුළුවන් .


Browser , Email Software , IM 

ඔයාගේ වෙබ් බ්‍රවුසර් එක , ඒ වගේම ඊමේල් කියවන්නDesktop සොෆ්ට්වෙයා භාවිතා කරනවා නම් . MSN , Skype , Yahoo වගේ මැසෙන්ජර් භාවිතා කරනවා නම් මේ මෘදුකාංග වල තියෙන අනාරක්ෂිත තැන් බාවිතා කරමින්ද ඔයාගේ පරිඝනකයේ ට්‍රෝජන් වැඩසටහන් ස්ථාපිත වෙන්න පුළුවන් .

freeware / file sharing site/Fake Apps 

මේවත් වෙන වෙනම විස්තර කරන්න පුළුවන් . සෝෂල් ඉන්ජිනේරින් කියන මාතෘකාව යටතේ මේ එක එක ඒවාට ගොඩක් ක්‍රම තියෙනවා ඔබව ඉන්ෆෙක්ට් කරන්න එත මාතෘකාව වැලැක්වීම නිසා එව්වා ඕනේ නැහැ . ඕනේ අය ඉන්නවා නම් කන්ටක්ට් ෆෝම් ඒකෙන සම්බන්ද කරන්න පුළුවන් මාව :)
නොමිලේ දෙන හිමිකරුවෙක් නැති මෘදුකාංග , ෆයිල් ෂෙයරින් සයිට් වලින් බාගත කිරීම් , සහ ෆෙක්‌ එහෙමත් නැති නම් බොරු සොෆ්ට්වෙයා මගින් ඔබව අසාධනය වෙන්න පුළුවන් . 
සමහර  ඒවා ඉන්ස්ටෝල් කරාම .net නෑ කියනව ෆයිල් මිසින් කියනවා දැකල ඇති , ඒවගෙන 70% ම fake කියල කියන්න පුළුවන්


ඒ වගේම ඊමේල් / ස්කයිප් / ෆේස්බුක් / G+ වලට එන attach කරපු ෆයිල් මගිනුත් ඔබේ පරිඝනකය සලන් හන්තේ වෙන්න පුළුවන් (නිදි මතයි දැන් :| )


ඊළගට විශේෂ ම කාරණය මිනිස්සු කොහොමත් අනුන්ගේ ඕපාදුප හොයන්න කැමතිනේ , ඒ නිසා ලගම මිත්‍රයා උනත් ඔයාගේ පරිඝනකය භාවිතා කරද්දී ප්‍රවේසම හොදයි. වැඩියෙන්ම USB වගේ දේවල් සම්බ්දන්ද කරද්දී . ඔබේ පරිඝනකයේ තියෙන හැම මුරපදයක්ම අනිත් කෙනාගේ පෙන් එකේ සේව් වෙන විදියේ කුඩා ප්‍රොග්‍රම් තියෙනවා එක හැකිං කියල කියන තැනකට ක්ලික් එකක් දැන්ම ගමන :D


ඊලග  පොස්ටුවත් අද දවසෙම වගේ බලාපොරොත්තු වෙන්න .
අමතක වෙයි කියක හිතනවා නම් බ්ලොග් එක බුක් මාර්ක් කරගෙන යටින් තියෙන සබ්ස්ක්ර්යිබර් ඒකෙන ඊමේල් එකටම ලිපිය ගෙන්න ගන්න

මාව සම්බන්ද කරන්න උවමනා උනොත් - මෙතන ක්ලික් කරන්න 


ආ තව දෙයක් , මගේ බ්ලොග් එකේ ස්ලයිඩ් ෂෝ එකට උඩින් ඇඩ්ස් පෙන්නනවද ? 
Continue Reading

ඔබත් Skype වයිරසයෙන් පිඩා විදිනවද ? එහෙනම් කියවන්න

Oct 12, 2012 | 22 comments


මේ දවස්‌ වල සීග්‍රයෙන් පැතිරිලා යන දෙයක්නේ ස්කයිප් වයිරසය (වෝ(ර්)ම්) . මම දැනුවත් උනෙත් තවත් බ්ලොග් එකක තිබිල
මධුරංග ගේ බ්ලොග් සටහනෙන් . ඒ නිසා  මම හිතුව කොහොමද මේ Skype Worm ඒකෙන් අපේ පරිඝනයකය අසාධනය වෙලා නම් ආරක්ෂා කරගන්නේ කියල කියන්න .


  • මොකක්ද මේ වයිරසයෙන් වෙන්නේ


මේ වයිරසය පැතිරී යන්න පටන් ගත්තේ නම් ගිය සිකුරාදා දින ඉදල වගේ. ස්කයිප් භාවිතා කරන්නන් බොහොමයකට ලින්ක් කෙටි  කරන (Link Shorten) සේවාවක් වන ගුගල් ආයතනයෙන් දීලා තිබෙන


www.goo.gl


මගින් කෙටි ලද පණිවිඩ රාශියක් ලැබී තියෙනවා .


hey is this your skype profile pic ? *link*
 hey, is this your new profile picture, *link
hey, cool profile picture, is this it *link

යන විදියේ ඒවා. මේ ලින්ක් එක ක්ලික් කර වහාම user ව Download එකක් සදහා ගෙන යනව වගේම ඔබේ පරිඝනකය Zip ෆයිල් එකක් යටතේ බුට්‌ වෙන්න පටන් ගන්නවා .
මෙම ට්‍රෝජන් එක Worm.NgrBot යන මැල්වෙයා කාණ්ඩ යටතට ගන්නා අතර ඔබේ පරිඝනකයට විවිධ ආකාරයේ හානි පමුණුවන්න හැකියාවක් ලැබෙනවා

කියවන්න : http://nohikmunuasa.blogspot.com/2012/05/blog-post.html

කොහොමද මේක ඉවත් කරන්නේ


ඔබ මෙම වැඩසටහන රන් කර වාහාම ඔබේ ස්කයිප් වල Authorized Application යටතට ඉබේම මෙම Malware එක එකතු වෙනවා . ඒ කියන්නේ ඔබේ අවසරයක් නොමැතිව මේ වැඩසටහනට ඕනෙම දෙයක් කරන්න පුළුවන් ස්කයිප් තුලත් .

ඔයාගේ පරිඝණකයත් මේකෙන් අසාධනය වෙලාද කියල බලාගන්න සහ ඉවත් කරගන්න කරන්න තියෙන්නේ පොඩි වැඩක්.


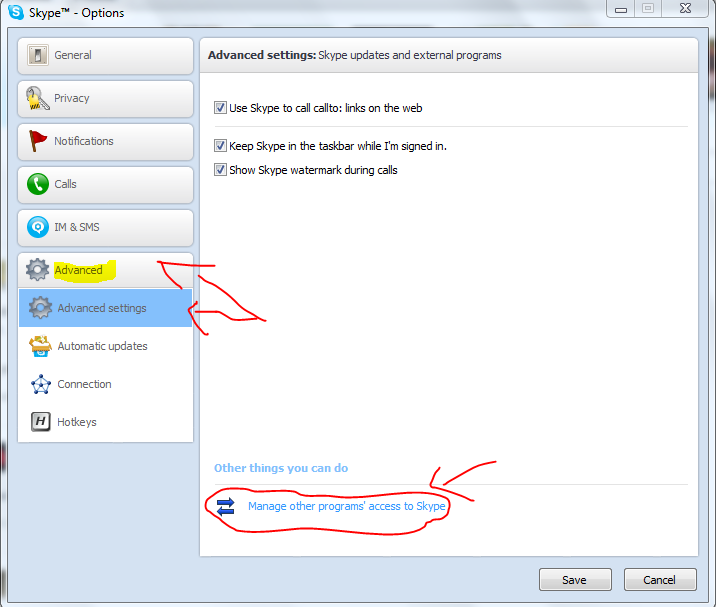
Skype වල මෙනු බාර් ( Menu Bar) එකේ ටුල්ස් ( Tools ) යටතේ ඔප්ෂන් (Option) යන්න ක්ලික් කරන්න

දැන් මේ වගේ මෙනු එකක් එයි


මේකේ Advance වල Advance Settings යන්න ක්ලික් කරාම පින්තුරේ තියෙන විදියට යටින්ම ඇති 

Manage Other Programs' Access to Skype 

කියල එකත් ක්ලික් කරලම ඕපන් කරගත්තම තවත් වින්ඩෝ එකක් එයි මේ වගේ 


මේ ආව වින්ඩෝ එකේ ඔයාට අදුර ගන්න බැරි ඇප්ලිකේෂන් එකක් සදහා අවසර දීලා තියෙනවා නම් Remove කරන්න .

හැමෝගෙම වගකීමක් මේ වයිරසය ව්‍යාප්ත වීමට නොදී ආරක්ෂා කරගැනීම . මොකද කෙනෙක්ගේ පරිඝනකයක් තවත් කෙනෙක් යටතේ තියෙනවා දකින්න අපි කාටවත් උවමනාවක් නැහැනේ .
හොදම යාලුවගෙන් ආවත් මේ වගේ නොදන්නා ලින්ක් මොකවත් ක්ලික් නොකර ඉන්න එක වැඩියම හොදයි නෙමෙයි කරන්නම එපා ;)
මේ වගේම තවත් Ransomeworm යනුවෙන් හදුන්මව Malware එකක් ව්‍යාප්ත උනා මෑතකදී , ඔයාගේ පරිඝනකය ලොක් කරන .
ම්ම් .. හරියට කිවොත් තර්ජනයක් කරනවා අහවල් ගානක් ඔබ විසින් පැය 48 ක් තුල ගෙව්වේ නැත්තම් මේ Online Bank  එකට ඔබේ පරිඝනකයේ සියලු දත්ත විනශ කරනවා කියල .

ඉතින් අන්තර්ජාලයේ සැරිසරද්දී ඔබේ ආරක්ෂාව ගැන මුලින් හිතල ඉන්න අලුත් දෙයක් ගැන දැනගන්න අයෙත් එන්න මේ පැත්තේ :) 


Continue Reading

Proxy / VPN වලින් ඇත්තටම හැංගෙන්න පුලුවන්ද ? ඇත්ත මෙන්න - 1

Sep 20, 2012 | 28 comments


ඔන්න ආයෙමත් කලෙකින් ලියන බ්ලොග් එකේ ලියන්න දෙයක් ආව , කලින් එක එක කෙනාගේ ඒවා දෙක තුනක් ශෙයා කරාද මන්ද සින්ඩි වලින් එලියට දාන නිසා ,

ඔක්කටම වඩා අවුල තියෙන්නේ බ්ලොග් ටෙම්ප්ලේට් එක එක්ක , අලුත් එකක් දැක්ක ගමන් දා ගන්න හිතෙනවා , පින්වතෙක් ඉන්නවා නම් මට යුනික් මෙව්වා එකක් හදල දෙන්න පුළුවන් නම් ජය වේවා ! :P

හරි මාතෘකාවට එමුකො සාමන්යෙන් හැමෝම දන්නවානේ මේ ප්‍රොක්සි , වී.පි.එන් කියන්නේ මොනවද මොනවටද මේවා භාවිතා කරන්නේ කියල ?
දන්නවා නේද ? :D

හරි මේක ලියන්නේ නම් මේවා මොනවද මොනවාද වෙන්නේ කියල දන්නා අයටයි එත් අනිත් අයටත් මේක කියවලා ඉන්න එක වටීවි කියල මම හිතනවා , ගොඩක් අය කියනවනේ
හැකිං කරන්න කලින් , ඕනේ නැති තැන් වල රිංගන්න කලින් ප්‍රොක්සි , VPN භාවිතා කරන්න කියල ,
ඒ තමාගේ IP  (Internet Protocol) ලිපිනය  හංගාගෙන වැඩ කරන්න ඕනේ නිසානේ ,
එහෙම කියන අයට තමයි මේ පොස්ට් එක වැඩියම වටින්නේ මම හිතන්නේ ,
මේ ප්‍රොක්සි වර්ගත් තියෙනවා Anonymous Proxy , Elite Proxy , Transparent Proxy වගේ තියෙනවා කියල ,

අනිත් ටිකක් වැඩියෙන් දන්නා අය කියනවා ඇති මේ මේ VPN එකේ ලෝග්ස් සේව් වෙන්නේ නෑ කියල , ඒ නිසා අයි . පි ලිපිනය ආරක්‍ෂිත වෙනවා කියල කියනවනේ .

ඇත්තටම අපි ආරක්ශිතද ?

අපි මේ ප්‍රොක්සි එකක් VPN එකක් භාවිතා කලොත් අපි අන්තර්ජාලයට  සම්බන්ද වෙලා දත්ත හුවමාරු කරගන්න මේ විදියටනේ


අපේ පරිඝනකය  -->  අපේ අන්තර්ජාල සැපයුම් කරු  -->   Proxy/VPN එකේ  අන්තර්ජාල සැපයුම් කරු -->  ප්‍රොක්සි සවර් එක --> අපිට සම්බන්ද වෙන්න ඕනේ දත්ත සපයන සවර් එකේ අන්තර්ජාල සැපයුම්  කරු --> අපිට සම්බන්ද වෙන්න ඕනේ සවර් එක

ඒ ගැන ගැටළුවක් නැහැනේ ? ,  තියෙනවා නම් ඉතිරි ටික කියවන්න කලින් එක විසදගෙන ඉන්නෝ..

දැන් අපේ සම්බන්ද වෙන්න ඕනේ උන සවර් එක අපි යවපු ඩේටා කියවලා එකට පිළිතුරු එවනවා අර කලින් කිව මාර්ගේම අනිත් පැත්තට ,


ඉතින් අපි කියා ගණන්ව අපි හැංගිලා අපේ අයි.පි හංගලා කියල , ඇත්තටම එක වෙන්න පුලුවන්ද ?
අපිට අපේ පරිඝනකෙට පිළිතුරු පණිවිඩයක් එන්නේ ඇත්තටම අනිත් සවර් එකට අපේ පරිඝනකෙට එන්න පුළුවන් මාර්ගේ හොයා ගන්න පුළුවන් නම් විතරයි නේද ?


තවත් සරලව ගමුකො , අපි ලියුමක් යවනවා එකට පිළිතුරු එන්න ලියුම ගෙනියන කෙනා නැවත එන්න අපි ඉන්න තැන දැනගෙන ඉන්න ඕනේ නේ.

ඒ වගේමයි මේ වීපිඑන් / ප්‍රොක්සි ලෝග්ස් තියාගන්නේ නැහැ කිවත් ඔවුන්ගේ සේවා සැපයුම් ආයතන තමාගේ Incoming සහ Outgoing ලෝග්ස් තියා ගැනීමට නීතියෙන් බැදී සිටිනවා .

ඉතින් ඔය වගේ තමයි බොහොමයක් ඇනොනිමස් වෙන්න හදන අය විස්වාස කරන මිත්‍යා මත වලින් එකක් වෙන්නේ .

දැන් අහයි එහෙනම් "මම ඕනේ තරම් හැක් කරලා තියෙනවා බන් , උබ ලොකු ටෝක් නොදී ඉඩහන් ඔය එකෙක්වත් මාව අල්ලලා නෑ මේ වෙනකම් කියල "

කියන්න තියෙන්නේ මේකයි
ඔන්න පුතේ පොඩි කාලේ අපේ එකෙක් කඩේකින් සිනි බෝල හොරකම් කරා . එත් ඉතින් කඩේ මනුස්සයට සයිකෝ නැහැනේ පොලිසියට කියල CID එකට කියල දෙකක් කරන්න සිනි බෝල දෙක තුනක් ඉස්සුවට .
පස්සේ ඒ කඩේම ලොකු හොරෙක් ඇවිත් කැඩුව . සතියක් ගියෙත් නැද්ද කොහෙද , හොරා පොලිසියේ :P "


එහෙනම් ඉතින කියවලා තවත් මේ වගේ ගොඩක් ඇත අතිශෝක්තියෙන් කතා කරන සයිබර් ආරක්ෂාවට සම්බන්ද දේවල් වල මගේ අදහස වගේම ඇත්ත නැත්ත කියවන්න අයෙමත් එන්න  ,
අමතක කරන්න එපා
යටින්ම තියෙනවා සබ්ස්ක්‍රයිබර් එකක්, අලුත්ම ලිපි ඔයාලගේ E-Mail එකටම ගෙන්න ගන්න ලේසියෙන් .


Continue Reading